生成AIは、仕様の整理、テスト観点の抽出、既存テストの比較、障害傾向の要約に役立ちます。一方、QAが扱う資料には、未公開機能、顧客情報、アカウント、ログ、脆弱性につながる情報が含まれやすく、「便利だから入力する」だけでは済みません。
私が業務で生成AIを利用した際は、少なくとも次の3点を確認しました。
- 法人契約のサービスであること
- AIの業務利用について社内ルールと承認があること
- 入力データをモデル学習に利用しない設定になっていること
ただし、この3点は確認の一部です。学習に使われなくても、入力内容が一定期間保存される、管理者や提供事業者がアクセスできる、外部連携先へ送信される、といった可能性は別に確認する必要があります。
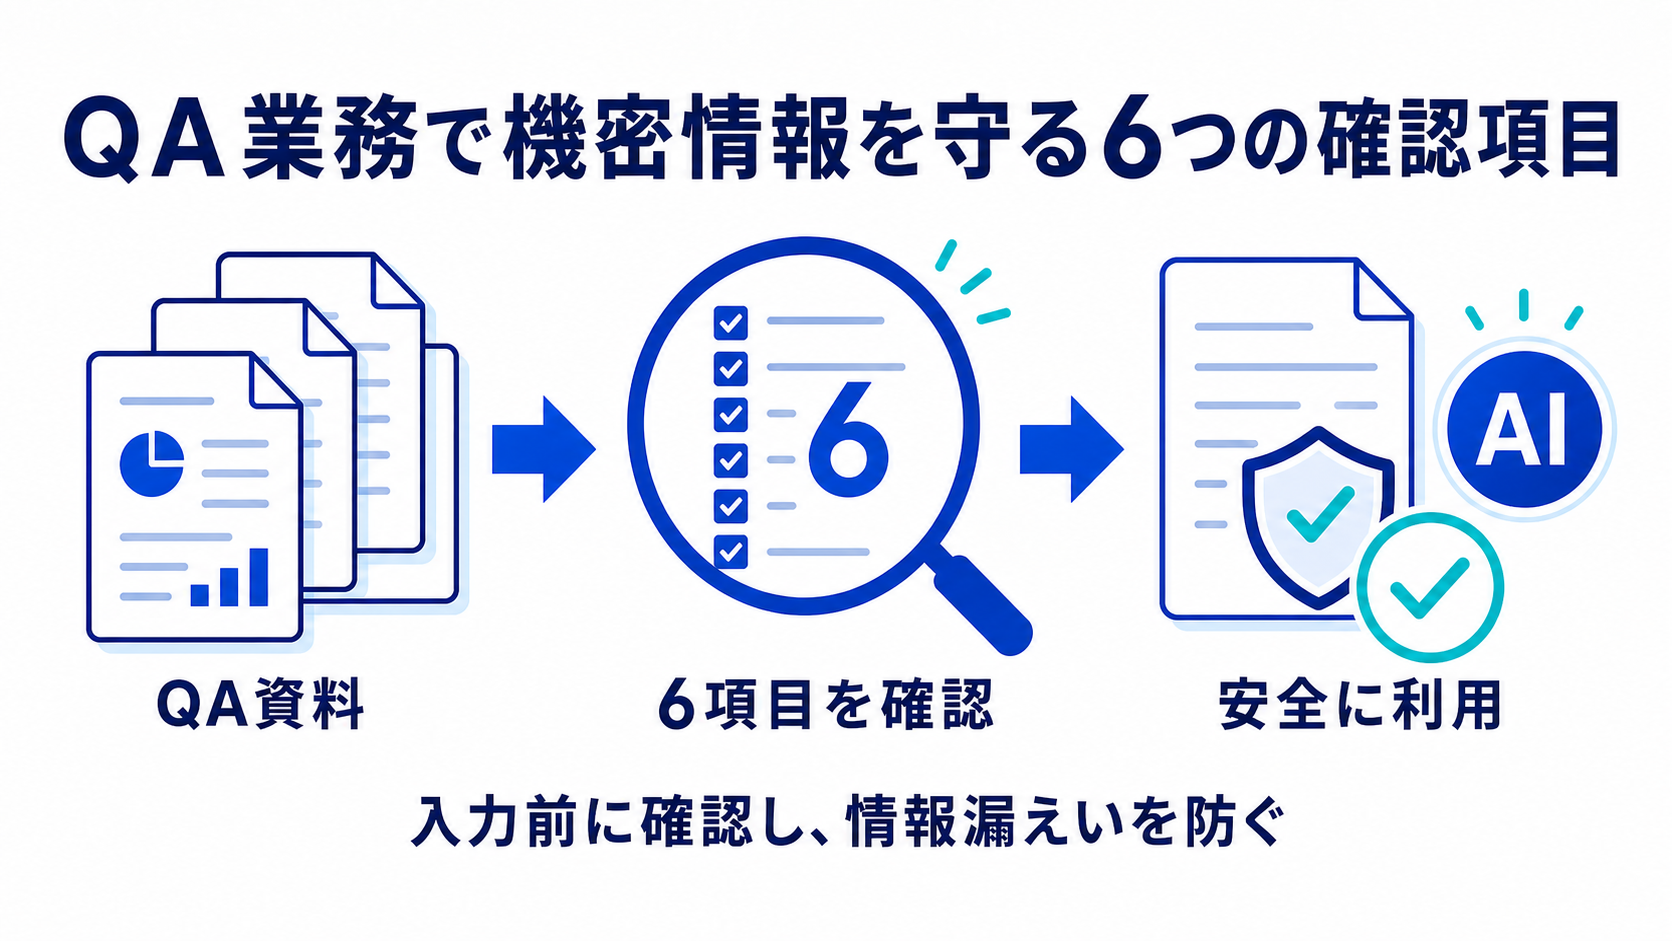
この記事では、QA担当者が生成AIへ資料を渡す前に確認したい項目を6つに分けて整理します。
なお、個人情報と機密情報は同じものではありません。氏名やメールアドレスを含まなくても、未公開仕様、ソースコード、認証情報、顧客との契約内容などは機密情報になり得ます。反対に、公開情報であっても、個人情報の利用目的や取り扱い方によって確認が必要な場合があります。どちらか一方だけを確認すればよいわけではありません。
| No. | 確認項目 | 確認できない場合の基本対応 |
|---|---|---|
| 1 | 社内ルールと利用承認 | 業務データを入力しない |
| 2 | 入力する情報の分類 | 削除・匿名化・架空化する |
| 3 | 契約条件とデータ利用 | 管理部門または提供元へ確認する |
| 4 | 保存期間・保存場所・削除方法 | 保存される前提で入力範囲を狭める |
| 5 | アクセス権・ログ・外部連携 | 個人利用を避け、組織管理下で使う |
| 6 | 出力の確認と事故時の対応 | 利用を止め、報告先を確認する |
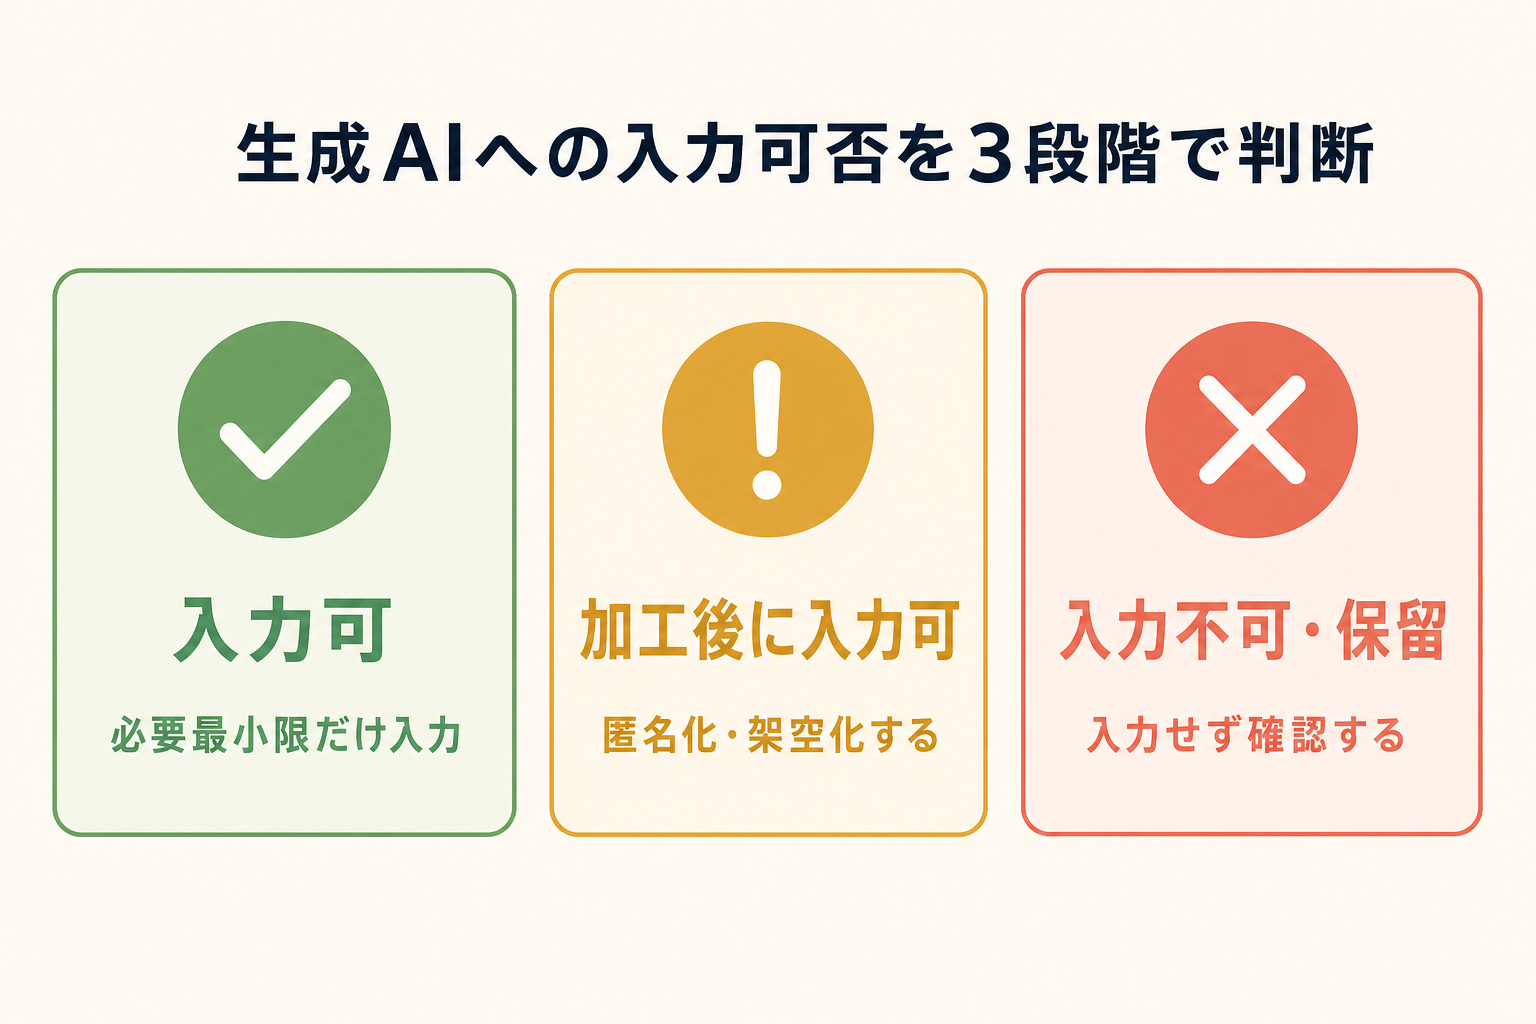
確認結果は、次の3段階に分けると判断しやすくなります。
| 判定 | 状態 | 対応 |
|---|---|---|
| 入力可 | 利用承認、情報の分類、契約・設定を確認できている | 必要最小限の情報だけ入力する |
| 加工後に入力可 | 固有名詞や実データを除けば目的を達成できる | 匿名化・架空化し、加工後の内容を再確認する |
| 入力不可・保留 | 禁止情報を含む、または契約・保存先などを確認できない | 入力せず、管理部門へ確認する |
1. 社内ルールと利用承認を確認する
最初に確認するのは、AIサービスの機能ではなく、自分の所属組織で業務利用が認められているかです。
次の点を確認します。
- 利用を許可されたAIサービスとプラン
- 利用できる部署、担当者、端末、アカウント
- 入力してよい情報と禁止されている情報
- 新しい外部連携や拡張機能を追加するときの申請先
- 問題が起きたときの報告先
個人アカウントで使えることと、会社の情報を入力してよいことは別です。会社で法人契約を結んでいても、自分がその契約の対象アカウントを使っているとは限りません。
承認経路が分からない場合は、機密資料を使わず、公開情報または架空のサンプルだけで試します。今回のブログで公開した通知設定機能のサンプルも、実案件の資料ではなく、公開用に作った架空の題材です。
2. 入力する情報を分類する
「仕様書だから入力してよい」「氏名がなければ安全」と、ファイルの種類だけで判断するのは危険です。QA資料には、複数の情報が混ざっています。
| QAで扱う情報 | 含まれやすい内容 | 入力前の対応例 |
|---|---|---|
| 要求・仕様書 | 未公開機能、取引先名、内部URL | 必要部分だけ抽出し、名称やURLを置換する |
| テストデータ | 氏名、住所、メールアドレス、会員情報 | 実データを使わず、架空データへ置き換える |
| 障害票 | 顧客情報、ログ、画面、担当者名 | 個人・顧客・環境を特定できる部分を除く |
| ログ | トークン、セッションID、IPアドレス | 秘密情報を削除し、必要な行だけ残す |
| ソースコード・設定 | 認証情報、接続先、未公開ロジック | 組織の許可範囲を確認し、秘密値を除く |
個人情報保護委員会は、入力情報が提供事業者の学習データとして利用される場合、個人データの第三者提供などに関する規律が問題になり得るため、利用規約などを確認するよう注意喚起しています。
入力範囲を決めるときは、次の順で減らします。
- その資料を本当に入力する必要があるか
- 必要なページ、段落、項目だけに絞れないか
- 固有名詞、ID、URL、数値を置き換えられないか
- 同じ目的を架空データで達成できないか
匿名化したつもりでも、製品名、画面名、日付、障害内容などの組み合わせから案件を推測できることがあります。単語ごとではなく、資料全体で特定可能性を確認します。
3. 契約条件とデータ利用を確認する
「法人向け」「学習利用オフ」という表示だけで判断せず、少なくとも次を分けて確認します。
- 入力・出力がモデルの学習や改善に利用されるか
- サービス提供に必要な処理として、誰がデータを扱うか
- 障害調査、不正利用監視、サポートでデータへアクセスする場合があるか
- 再委託先や外部のモデル提供者へ送信されるか
- 契約終了後にデータがどう扱われるか
学習への利用、サービス上の保存、ログへの記録、サポート時の閲覧は別の論点です。「学習されない」を「どこにも残らない」と読み替えないようにします。
また、同じサービス名でも、無料版、個人向け有料版、法人向けプラン、APIでは条件が異なる場合があります。会社が審査したプランと、実際にログインしているアカウントが一致しているかも確認します。
4. 保存期間・保存場所・削除方法を確認する
生成AIへ入力した内容は、チャット履歴だけに存在するとは限りません。次を確認します。
- 入力、出力、添付ファイル、操作ログの保存期間
- 保存される国・地域と適用される契約
- 利用者が履歴やファイルを削除できるか
- 削除操作後、バックアップを含めていつ削除されるか
- 契約管理者が保持期間を設定できるか
保存期間が不明だからといって、QA担当者が独自に安全と判断してはいけません。確認できるまでは「外部環境に保存される可能性がある」という前提で、公開情報や架空データだけを使います。
5. アクセス権・ログ・外部連携を確認する
安全性はAIモデルだけで決まりません。誰がアカウントや会話へアクセスできるか、どの機能がデータを外部へ渡すかも重要です。
確認する項目は次のとおりです。
- 組織アカウントと個人アカウントが分離されているか
- 退職・異動時にアクセスを停止できるか
- 多要素認証やシングルサインオンを利用できるか
- 管理者が利用者、権限、操作ログを確認できるか
- 共有リンクを無効化または制限できるか
- 拡張機能、MCP、プラグイン、外部ストレージ連携が追加されていないか
- 連携先にも同じ入力情報が送られるか
たとえば、AI本体が法人契約の管理下にあっても、個人が追加した拡張機能や外部連携が別の事業者へ情報を送信する可能性があります。新しい機能を有効にするときは、最初の審査範囲に含まれているか確認します。
6. 出力の確認と事故時の対応を決める
入力時の対策だけで終わりではありません。生成結果には、入力した機密情報の一部、個人情報、誤った内容、利用条件を確認できないコードなどが含まれる可能性があります。
出力を保存・共有する前に、次を確認します。
- 入力した固有名詞や秘密情報が出力へ残っていないか
- 別の資料や案件へ貼り付けてよい内容か
- 出力の共有範囲と保存先は適切か
- 人が根拠と正確性を確認したか
- 不要になったチャット、ファイル、ローカルコピーを削除したか
誤って禁止情報を入力した場合に、利用者だけで履歴を消して終わらせないことも重要です。利用を止め、社内のセキュリティ・情報システム・上長など、定められた報告先へ連絡します。入力した内容、利用したサービスとアカウント、時刻、共有や外部連携の有無を記録しておくと、その後の確認に役立ちます。
QA担当者向け・入力直前チェックリスト
生成AIへ仕様やテスト資料を渡す直前に、次を確認します。
- □ 会社が許可したサービス、プラン、アカウントを使っている
- □ 今回の用途が社内ルールで認められている
- □ 入力禁止情報の基準を確認した
- □ 実在する個人・顧客・案件を特定できる情報を除いた
- □ 認証情報、トークン、内部URL、接続情報を除いた
- □ 資料全体ではなく、目的に必要な範囲へ絞った
- □ 学習利用、保存期間、削除方法を確認した
- □ 拡張機能や外部連携を含むデータの送信先を確認した
- □ 出力を人が確認してから保存・共有する
- □ 誤入力した場合の報告先が分かる
一つでも判断できない項目があれば、機密資料の入力は保留します。「入力しなければ作業できない」と決めつけず、公開情報、架空データ、項目名だけの構造、要約した要件などで代替できないか検討します。
実際の作業では、次の順で判断すると確認漏れを減らせます。
- 会社が許可したサービスとアカウントか確認する
- 入力候補から個人情報・機密情報・認証情報を探す
- 作業目的に不要な範囲を削る
- 固有名詞や実データを架空の内容へ置き換える
- 契約、保存、外部連携の条件と照らして入力可否を決める
- 入力後は出力と保存先を確認し、不要なデータを残さない
この順序なら、サービスの設定確認だけで安心してしまうことも、必要以上に生成AIの利用を禁止してしまうことも避けやすくなります。
まとめ
QA業務で生成AIを安全に使うには、「法人契約」「承認済み」「学習利用オフ」だけで判断せず、次の6項目を確認します。
- 社内ルールと利用承認
- 入力する情報の分類
- 契約条件とデータ利用
- 保存期間・保存場所・削除方法
- アクセス権・ログ・外部連携
- 出力の確認と事故時の対応
安全性をQA担当者一人の注意力に任せるのではなく、入力範囲、契約、設定、権限、報告手順を組み合わせて管理することが重要です。サービスの条件は変わるため、実際に利用する時点の公式情報と所属組織の規程を確認してください。
参考資料
※この記事は一般的な確認項目を整理したもので、個別の法的判断やセキュリティ審査に代わるものではありません。
次に読む記事
安全な利用条件を確認できたら、QAチームへ生成AIを導入する6つの手順で小さな検証の始め方を確認してください。